日历钓鱼诈骗激增!谷歌日历出现虚假会议邀... Features
据《卫报》2026年10月11日报道,一类名为“日历钓鱼诈骗”的网络攻击正在全球快速增长。攻击者把虚假的会议邀请或自动续费提醒直接插入受害者的谷歌日历,诱使对方打开仿冒谷歌、微软、贝宝(PayPal)的伪登录页面,从而窃取邮箱密码与账户权限。
综艺节目谷歌日历钓鱼诈骗如何运作?没点开邮件也可能中招
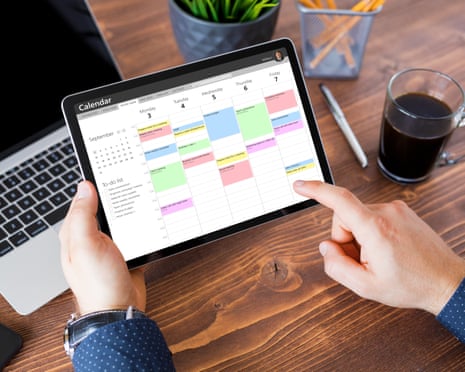
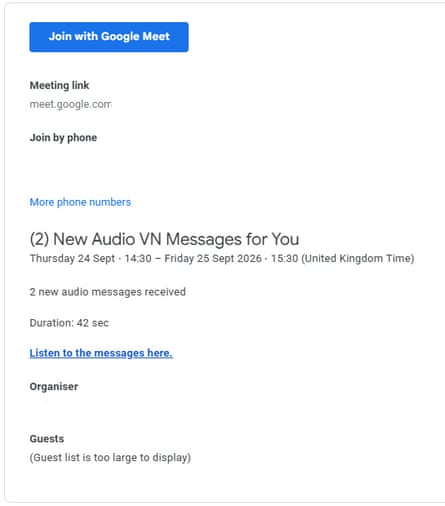
日历应用会自动添加邀请。安全公司 Sublime Security 的威胁检测工程师卢克·韦斯科特向《卫报》解释,骗子向工作或个人邮箱发送日历请求后,即使用户没有打开邮件,或者邀请被扔进垃圾箱,日历上仍会弹出日程。“日历应用,例如谷歌日历,可以自动添加邀请,用户甚至不会意识到自己从未接受过,”韦斯科特说,“所以攻击者根本不需要你点击邮件。”虚假日程与真实的牙医预约、和老板的每周 1 对 1 会议出现在同一位置,容易借助“借来的可信度”突破心理防线。
综艺热播从会议邀请到自动续费:典型网络钓鱼诱饵
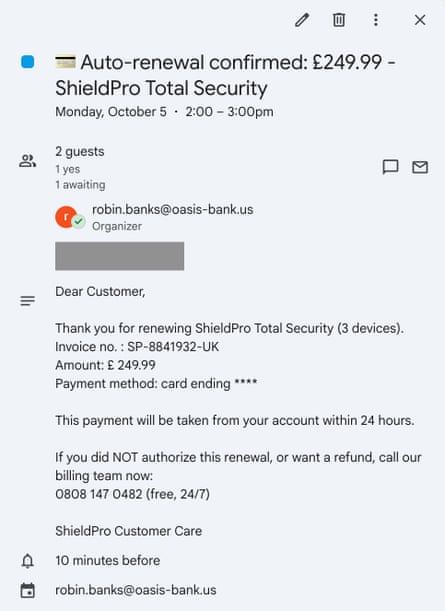
《卫报》梳理的案例显示,日历标题五花八门:虚假会议、新语音邮件、软件续约、付款确认、贝宝异常通知、合同投标邀请。韦斯科特列举了常见话术:“您有一条新语音邮件”“付款收据——298.99 美元”“贝宝出现异常活动”“您的自动付款将于 24 小时内处理”。这些文字刻意制造紧迫感,让人来不及核验。下表整理了四类主要诈骗载体,均属于日历钓鱼诈骗的变体:
选秀节目
| 诈骗载体 | 典型标题示例 | 攻击目的 |
|---|
| --- | --- | --- |
|---|
| 虚假会议 | 项目审查会议(1 对 1) | 骗取工作邮箱密码 |
|---|
| 自动续费 | 软件订阅将在 24 小时内扣款 298.99 美元 | 诱导拨打假冒客服电话 |
|---|
| 语音邮件 | 您有一条新语音邮件 | 点击伪登录页面 |
|---|
| 支付异常 | 贝宝账户出现可疑交易 | 窃取交易凭据 |
|---|
攻击升级:利用 Zoom 等正规平台绕过安全软件
Cofense 的情报分析经理马克斯·甘农表示,骗子开始借助 Zoom 这类合法会议平台发送邀请,让收件人和安全网关都真假难辨。甘农说:“这令拦截变得非常困难,即便是 AI 反钓鱼拦截器也难以识别。”如果企业过滤掉来自这些平台的邀请,正常商务会议也会被误伤。甘农补充说,攻击者还能让邀请看起来来自公司内部,甚至添加企业徽标,进一步冒充内网日程。这意味着单靠技术过滤并不足够,用户需要学会对每一条日程保持警惕。
伪登录页面与验证方法:点进去之前并不危险
在点击日程中的链接或拨打电话前,用户实际上还没有失守。骗子并没有读取整个日历,他们只是利用钓鱼链接诱导你登录仿冒的谷歌、微软或贝宝页面。韦斯科特强调:“整个流程和普通钓鱼没有本质区别,只是换了一个投递渠道。”建议在手机上长按链接预览网址——如果域名不是 google.com、microsoft.com 或 paypal.com 的官方地址,基本可以判定为诈骗。若不小心输入了密码,应立即去官方网站修改密码并开启双重认证,同时检查是否有异常登录记录。
三步防范:关闭自动接受、删除可疑日程、保持怀疑
甘农给出的第一条建议是保持怀疑:“即使邀请来自你隔壁工位的同事,也一定要先核实。”韦斯科特建议进入谷歌日历设置,选择“只接受来自已知联系人”或“仅当我确认后添加”,从源头阻断自动写入。遇到可疑日程时,不要点击“拒绝”按钮——那只会向骗子确认你的邮箱是活跃的:直接删除,并在邮件客户端中标记为垃圾邮件或钓鱼邮件。此外,给邮箱开启双重验证、定期检查第三方应用授权,也能降低账号被窃取后的风险。企业安全团队则应对日历邀请开启日志审计,方便追踪攻击来源。
增长趋势与专家警告:信任比邮件更难过滤
韦斯科特指出,日历钓鱼仍是一种相对较新的攻击,但其增长速度已达到“指数级”。Cofense 的消息源也确认,多个季度以来,冒充日历邀请的攻击呈上升趋势,而传统邮件网关对此类内容的识别率偏低。两家安全公司的判断一致:日历应用自动添加日程的设计让攻击者获得了天然入口。用户越是依赖数字日程,越容易将陌生邀请当作真实安排。除了提高个人防范意识,谷歌、微软等平台也需要提供更严格的邀请发送校验机制,才能遏制这波欺诈浪潮。
常见问题解答
Q1:收到可疑日历邀请,应该点击“拒绝”吗?
A1: 不建议。安全专家韦斯科特指出,点击“拒绝”等于向攻击者确认这是一个有效邮箱地址,随后可能收到更多钓鱼邮件。正确的做法是直接删除该日程,并在邮箱中将发送方标记为垃圾邮件或钓鱼邮件;不要点击任何链接,也不要拨打对方提供的电话号码。
Q2:如果已经点击链接并输入了密码,该怎么办?
A2: 第一时间前往官方网站修改密码,开启双重认证,并检查账户是否出现异常登录。若是在单位电脑上操作,立即告知 IT 部门。韦斯科特提醒,即使只是短暂几分钟,攻击者也可能通过自动化脚本迅速抓取密码;因此还要留意后续的付款记录和邮件转发规则,防止骗子长期潜伏。
日历钓鱼诈骗之所以迅速蔓延,根源在于日历应用承载着信任。面对来路不明的会议邀请和续费提醒,拒绝点击、主动核实、关闭自动添加,是普通用户最有效的三道防线。只有保持警惕,才不会有下一场“你需要参加的会议”。