Ledger遭9300万美元供应链攻击,... Features
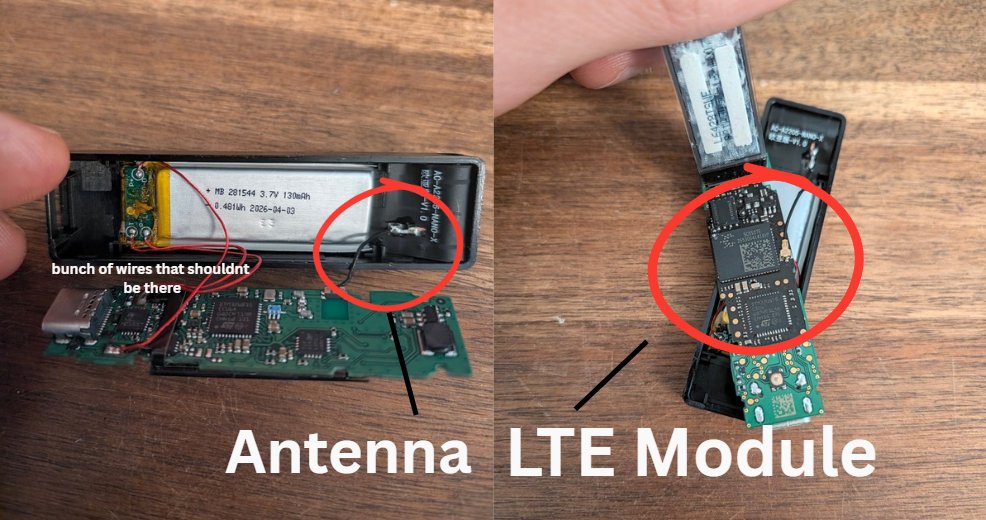
2026年10月14日,据Tom's Hardware报道,加密硬件钱包制造商Ledger在遭受一场导致约9300万美元损失的供应链攻击后,宣布将全面审查其销售渠道与防篡改政策。攻击者通过向硬件钱包植入恶意LTE通信芯片,远程窃取了用户的恢复助记词,这一事件揭示了物理供应链篡改对整个加密资产安全行业构成的系统性威胁。
官方回应9300万美元损失的供应链攻击是如何发生的
据Tom's Hardware披露,此次攻击的核心手法相当隐蔽:攻击者在硬件钱包的生产或分销环节植入特制的流氓LTE芯片。这些芯片能够在用户初始化设备并输入恢复助记词时,将敏感数据通过蜂窝网络秘密传输至攻击者控制的服务器。加密安全公司Blockchain Security的分析师指出,传统硬件钱包的防篡改密封胶和包装验证机制未能检测出这批被动手脚的设备,因为恶意芯片在物理尺寸和功耗上与原有组件高度相似。
警方通报受影响用户的资金在数周内被分批转走,链上数据显示,攻击者使用自动化脚本在多个区块链网络上执行转移操作,总涉案金额约达9300万美元。Tom's Hardware在报道中引用了Ledger安全团队的话称,他们检测到异常出站流量后启动了紧急调查,并确认至少有数千台设备受到影响。
权威发布恶意LTE芯片如何绕过硬件钱包的安全防线
硬件钱包的设计初衷是将私钥完全隔离在离线环境中,但此次攻击表明,物理层面的植入可以在不破坏加密算法的情况下,直接窃取用户主动输入的最敏感信息。安全研究人员还原的攻击流程显示,黑客在设备固件中加入了隐形的数据采集模块,该模块仅在用户输入助记词后的数秒内激活LTE通信,随后自动删除日志并伪装成正常的系统遥测数据。
攻击时间线与关键数据一览
以下是此次Ledger供应链攻击事件的关键节点与核心数据:
| 时间节点 | 事件进展 | 涉及金额/数据 |
|---|
| --- | --- | --- |
|---|
| 2026年7月中旬 | 攻击者渗入第三方物流仓库,替换部分设备 | 约2000台设备被植入恶意芯片 |
|---|
| 2026年8月 | 首批用户报告资金异常转出 | 损失约1500万美元 |
|---|
| 2026年9月 | Ledger收到安全研究者警告后展开内部调查 | 确认恶意LTE芯片存在 |
|---|
| 2026年10月上旬 | 攻击规模扩大,多个链上地址被标记 | 累计损失攀升至9300万美元 |
|---|
| 2026年10月14日 | Ledger公开声明将审查销售与防篡改策略 | 受影响用户预计超5000人 |
|---|
Ledger回应:重新审视销售渠道与防篡改策略

Ledger在2026年10月14日发布的官方声明中承认,传统的一次性防篡改标签无法应对专业级物理攻击。该公司表示将实施三重防护升级:第一,对分销环节的每台设备进行独立哈希校验;第二,引入随机化物流路线减少供应链环节的可预测性;第三,与芯片制造商合作开发带有硬件级信任根的新型安全元件。据路透社报道,Ledger首席执行官在内部会议上向员工表示:客户信任是我们的生命线,我们必须确保从工厂到用户手中的每个环节都无法被渗透。
物理供应链篡改:整个硬件钱包行业的共同挑战
Tom's Hardware在报道中援引一位匿名行业分析师的话警告称:物理供应链篡改对整个行业都是真实存在的风险,任何声称绝对安全的硬件方案都可能在实际攻击面前暴露出脆弱性。此次事件再次引发了对硬件钱包信任模型的讨论——当制造商自身的供应链被攻破时,即便是最先进的加密芯片也无法保护用户资产。
与此同时,多家竞争对手开始强调完全开源固件搭配独立验证流程的优势。一些安全专家建议,用户在大额转账前应使用离线设备进行二次签名验证,并定期检查设备是否存在异常的无线信号发射行为。
用户应如何防范此类供应链攻击
面对日益复杂的物理攻击手段,普通用户并非毫无还手之力。安全专家建议采取以下措施:购买硬件钱包后,务必通过官方提供的验证工具检查设备的防篡改密封条与固件哈希值;首次使用时先设置一个小额测试账户,观察一段时间再进行大额转账;对于长期存储的大额资产,可考虑使用多重签名方案,将私钥分散保存在不同设备中。
Q1:如何判断自己的Ledger硬件钱包是否受到了此次攻击的影响?
A1: 用户应先检查设备的包装密封条和序列号是否与官方记录一致,随后在Ledger Live软件中查看固件版本是否为最新。如果设备曾出现异常发热、电池消耗过快或非授权网络连接提示,应立即将资金转移至新创建的钱包地址,并联系官方客服进行设备检测。
Q2:硬件钱包被植入恶意芯片后,更换新设备是否就能彻底解决问题?
A2: 更换新设备是必要的,但更重要的是改变购买渠道。建议用户直接通过制造商官网或授权经销商下单,避免从第三方电商平台购买。新设备到手后,务必严格执行初始化流程,并利用官方工具验证设备真实性。若条件允许,可考虑同时配置一台从未联网的备用设备用于离线签名。
应对供应链攻击的根本之道,在于建立一套更透明的硬件生产与流通审计机制。Ledger此次遭受的9300万美元教训表明,加密资产安全不仅是算法层面的博弈,更是一场对物理信任链的持续考验。硬件钱包供应链攻击的阴影不会很快散去,但每一次深入调查与策略修正,都在为用户的资产安全增添一道更坚固的屏障。